踏み台の仕組み
攻撃者は、自分のパソコンから直接攻撃すると、身元をたどられたり、すぐに遮断されたりします。そこで他人のサーバーを乗っ取り、そこから攻撃や迷惑メールの送信を行います。このように中継地点として使われることを「踏み台にされる」といいます。
たとえるなら、他人の家の電話を勝手に使って、いたずら電話をかけるようなものです。かけられた側から見ると、電話の持ち主が犯人のように見えてしまいます。
Webサーバーは常にインターネットにつながっていて、メールを送る機能も備えているため、踏み台として狙われやすい存在です。
WordPressサイトでの例
侵入されたWordPressサイトは、Webシェルなどのマルウェアを通じて、次のような用途に使われることがあります。
- 迷惑メールの大量送信:サーバーのメール送信機能を使って、スパムメールや詐欺メールを送る
- 偽サイトの設置:銀行や通販サイトに似せた偽のログインページを、サイトの中に置かれる(フィッシング)
- 他のサイトへの攻撃:別のWordPressサイトへのパスワードの総当たり(ブルートフォース攻撃)や、大量のアクセスを送りつける攻撃の発信元にされる
- 不正なファイルの配布:マルウェア本体をサイトに置き、他の被害者にダウンロードさせる
自分のサイトの見た目には変化がないことも多く、サーバー会社や外部からの連絡で初めて気づくケースが少なくありません。
見つけ方・確認方法
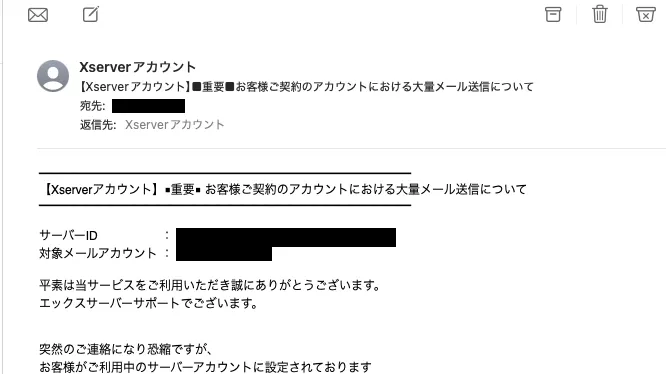
- サーバー会社から「迷惑メールの送信」「外部への攻撃」「不正なコンテンツの設置」などを理由とした警告や、利用停止の連絡が来ていないか確認する
- サーバーの管理画面で、メールの送信数が急に増えていないか、送信待ちのメールが大量に溜まっていないか確認する(確認できる項目はサーバー会社によって異なります)
- アクセスログに、見覚えのないPHPファイルへのアクセスが繰り返し記録されていないか確認する
- 自分のドメインやサーバーのIPアドレスが、迷惑メールの送信元を集めた一覧(いわゆるブラックリスト)に登録されていないか確認する
踏み台にされると、サーバーのIPアドレスが迷惑メールの送信元として扱われ、自分たちが送る通常のメールまで相手に届かなくなることがあります。
対策
踏み台にされているとわかったら、まずは被害の拡大を止めることが優先です。サーバー会社の指示に従い、不正なファイルの削除と侵入経路の特定を行います。
- WordPress本体・テーマ・プラグインを最新の状態に保つ
- 管理画面・サーバー・FTPのパスワードを推測されにくいものにし、使い回さない
- 使っていないサイトやテスト用のサイトを、同じサーバーに放置しない
- ファイルの改ざん検知の仕組みを入れ、不審なファイルにすぐ気づけるようにする
同じサーバー内で放置されたサイトが入口になることもあるため、サイト単位ではなく、サーバー全体を見直すことが大切です。