マルウェアに感染したWordPressサイトは、管理者が気づかないまま何週間も攻撃に使われていることが少なくありません。攻撃者はサイトの持ち主に気づかれないことを重視しているため、ログイン中の管理者には正常に見せ、検索エンジン経由の訪問者にだけ不正な動きをする、といった細工がよく使われます。
次のような症状がひとつでも当てはまる場合は、感染を疑ってください。
1. 別のサイトへ勝手に転送される
スマートフォンで検索結果から開いたときだけ、出会い系や偽の懸賞ページへ飛ばされる、という症状が典型です。管理画面にログインしたブラウザでは再現しないことが多いため、ログアウトした状態や別の端末でも確認しましょう。
2. 検索結果に身に覚えのないページが表示される
Googleで site:あなたのドメイン と検索し、見覚えのない日本語・外国語のページや、ブランド品・医薬品の宣伝が並んでいないか確認します。いわゆる「SEOスパム」で、検索順位の低下にもつながります。
3. ブラウザや検索結果に警告が表示される
「このサイトは危険です」「偽のサイトにアクセスしようとしています」といった赤い警告画面は、Googleがマルウェアやフィッシングを検出したサインです。
4. 見覚えのない管理者ユーザーが増えている
ユーザー > ユーザー一覧 で、権限が「管理者」のアカウントを確認してください。作成した覚えのないユーザーは、攻撃者がいつでも再侵入できるよう仕込んだ裏口の可能性があります。
5. 不審なファイルが置かれている
本来は画像しか置かれない wp-content/uploads/ の中に .php ファイルがある、ファイル名がランダムな文字列になっている、などは要注意です。
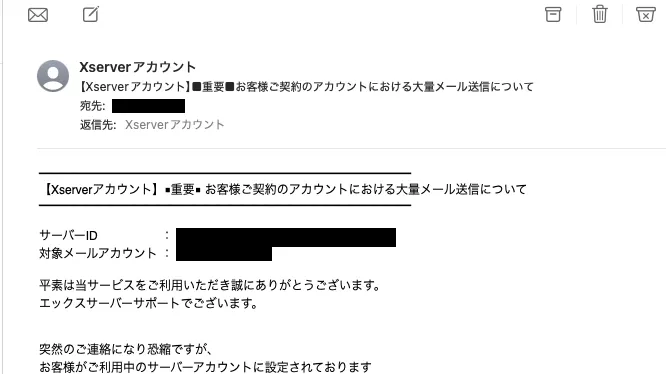
6. サーバー会社から警告や停止の連絡が来た
迷惑メールの大量送信や他サイトへの攻撃の踏み台にされると、レンタルサーバー会社からアカウント停止の連絡が届くことがあります。
7. サイトが極端に重い・表示が崩れる
裏で不正なプログラムが動いていると、サーバーの負荷が上がって表示が遅くなったり、見慣れないスクリプトが読み込まれて表示が崩れたりします。
当てはまったら、まずは状況の保全を
慌ててファイルを削除したり、バックアップから上書きしたりすると、侵入経路の手がかりが失われ、再感染の原因を突き止められなくなることがあります。症状に気づいた段階で、お気軽にご相談ください。