フィッシングの仕組み
フィッシング(Phishing)は、「釣り(fishing)」が語源とされる言葉です。もっともらしいエサをまいて、引っかかる人を待つ手口だからです。
銀行そっくりの偽の窓口を用意し、「至急手続きが必要です」という手紙で人を呼び寄せるようなものです。典型的な流れは次のとおりです。
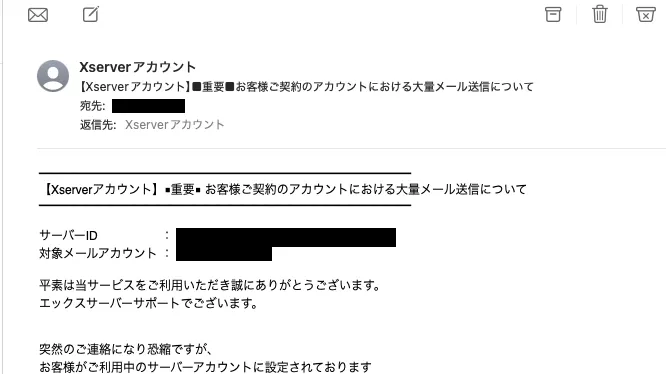
- だます連絡:「アカウントが停止されます」「支払い情報を更新してください」など、急がせる内容のメールやSMSが届く
- 偽のログイン画面:本文のリンクを開くと、本物そっくりのログイン画面や入力フォームが表示される
- 情報の送信:入力したIDやパスワード、カード番号などが攻撃者に送られる
WordPressサイトでの例
WordPressサイトの運営者は、2つの立場でフィッシングに関わることがあります。
- だまされる側:サーバー会社やドメイン会社を装った「契約更新」「支払い失敗」のメールや、WordPressのセキュリティ更新を装って偽のプラグインをインストールさせようとするメールが届く
- 偽サイトの置き場所にされる側:乗っ取られたWordPressサイトの奥に、銀行や通販サイトの偽のログインページが設置される
だまし取られたログイン情報は、サイトの乗っ取りやパスワードリスト攻撃に使われます。
偽サイトを置かれた場合は、自分のサイトが知らないうちにフィッシング詐欺の踏み台にされている状態です。Googleセーフブラウジングによってブラウザに「偽のサイト」であるという警告が表示されたり、サーバー会社から利用停止の連絡が来たりすることがあります。
見つけ方・確認方法
だまされないために、次の点を習慣にしてください。
- メールのリンクからではなく、ブックマークや公式アプリからログインする
- 送信元のアドレスや、リンク先のドメインが公式のものか確認する
自分のサイトが悪用されていないかは、次の方法で確認できます。
- Google Search Console の「セキュリティの問題」に警告が出ていないか確認する
- サーバー上に、見覚えのないフォルダや、銀行・通販サイトなどの名前を含むファイルがないか確認する
対策
- 管理画面・サーバー・ドメインの管理画面に二要素認証を設定する
- WordPress本体やプラグインの更新は、管理画面の「更新」から行えます。メールで送られてきたファイルやプラグインはインストールしない
- 不審なメールを受け取ったら、メールに書かれた連絡先ではなく、公式サイトに載っている窓口で確認する
- サイトに偽のページが置かれていた場合は、ページを消すだけでなく、侵入経路を調べて塞ぐ。対応が難しければ専門業者に相談する