パスワードリスト攻撃の仕組み
どこかのWebサービスから流出したログイン情報(メールアドレスやユーザー名と、パスワードの組み合わせ)は、リストにまとめられて攻撃者の間で出回ることがあります。流出の原因には、サービス側からの情報漏えいのほか、フィッシングでだまし取られたものも含まれます。パスワードリスト攻撃は、このリストを使って、ほかのサイトに次々とログインを試す攻撃です。
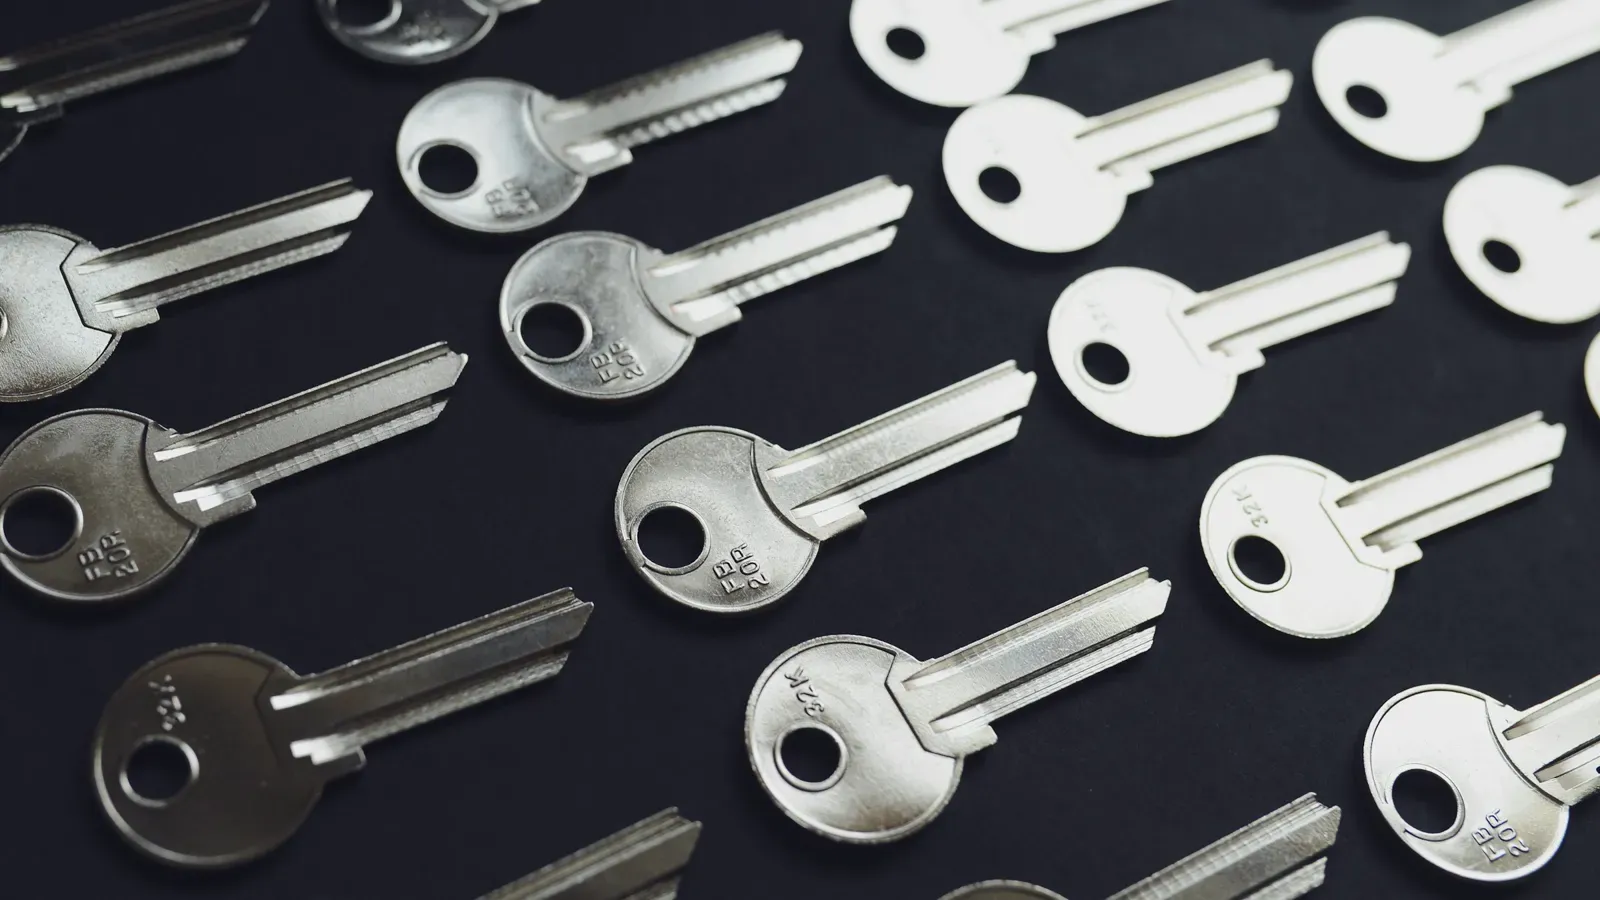
たとえるなら、ある家の合鍵を手に入れた泥棒が、同じ人の会社や実家の鍵穴にも同じ鍵を差し込んでみるようなものです。持ち主がどこでも同じ鍵(パスワード)を使っていれば、すべての扉が開いてしまいます。
ブルートフォース攻撃が組み合わせを当てずっぽうに試すのに対し、パスワードリスト攻撃は「実際に使われていた組み合わせ」を試します。そのため少ない回数でも成功しやすく、ログインの失敗が目立たないので、回数制限だけでは防ぎきれないことがあります。
WordPressサイトでの例
- 管理画面への不正ログイン:WordPressのログインに、ほかのサービスと同じメールアドレスとパスワードを使っていると、そのままログインされてしまう
- サーバーの乗っ取り:レンタルサーバーの管理画面やFTPのパスワードを使い回していると、WordPressの外側から直接ファイルを書き換えられる
- 会員アカウントの乗っ取り:会員登録ができるサイトでは、利用者のアカウントが乗っ取られることもある
正しいIDとパスワードでログインされるため、ログインの記録を見ても、本人のログインと見分けがつきにくいのが厄介な点です。管理画面に入られると、改ざんやバックドアの設置につながります。
見つけ方・確認方法
- 自分のメールアドレスが、過去の情報流出に含まれていないか確認する。流出したアカウント情報を検索できるサービスもあります
- セキュリティ系のプラグインを入れている場合は、ログイン履歴に覚えのない日時や場所からのログインがないか確認する
- ユーザー > ユーザー一覧 に、作成した覚えのない管理者がいないか確認する
- 利用しているサービスから「新しい端末からのログイン」などの通知が届いていないか確認する
対策
- サイトやサービスごとに異なるパスワードを使う。パスワード管理ツールを使えば、覚える手間はかかりません
- 二要素認証を設定し、パスワードが知られてもログインできないようにする
- 情報流出の連絡を受けたサービスと同じパスワードをほかでも使っていた場合は、すぐにすべて変更する
- 制作会社や担当者が変わったときは、管理画面・サーバー・FTPのパスワードを見直す